Как устроен обычный криптокошелёк?
Обычный криптокошелёк устроен как сейф с одним ключом. Сейф — это адрес в блокчейне, а ключ — приватный ключ, секретное число, которым подписывается каждый перевод с этого адреса. Сид-фраза — тот же ключ, записанный 12 или 24 словами, чтобы его можно было переписать на бумагу. Кто знает эти слова, тот и распоряжается кошельком.
Поменять ключ у такого сейфа нельзя. Если есть подозрение, что слова кто-то видел, выход один: создать новый кошелёк и перевести туда все средства. Причина в устройстве самого адреса. Изначально он умеет только проверять подпись одного ключа, и добавить к нему второй ключ, лимит или другое правило нельзя. В 2025 году в Ethereum появился способ частично это обойти, о нём ниже.
⚠️ Этой схеме больше десяти лет. Она надёжна при одном условии: владелец безупречно хранит один секрет на протяжении многих лет. Для владельца это значит, что безопасность такого кошелька сводится к одному вопросу: где лежат 12 слов и кто ещё мог их видеть?
Какой ключ уже есть в вашем телефоне?
В телефоне уже есть другой надёжный ключ — passkey. Это ключ, который создаёт и хранит сам телефон, а владелец открывает его лицом, отпечатком или PIN-кодом. Именно так работает вход по Face ID в Google, Apple или Microsoft. По оценке FIDO Alliance, в мире используется около 5 млрд passkey, а 75% людей включили его хотя бы на одном аккаунте.
Passkey привязан к конкретному сайту и на поддельной странице просто не срабатывает, поэтому выманить его, как пароль или 12 слов, нельзя. Но защищает он именно вход. Если на настоящем сайте вы сами подтвердите вредную операцию, Face ID её подпишет.
На биржах вход по Face ID тоже часто работает через passkey. Bybit, например, использует его для входа и подтверждения операций. Но на бирже он открывает аккаунт, а крипту хранит сама биржа, и если телефон потерян, доступ восстанавливают через поддержку и KYC.
В этом главное отличие от кошелька. На бирже passkey — это замок на двери, а сейф держит биржа. В passkey-кошельке замок и есть ключ от сейфа, и «сбросить пароль» там некому.
Почему нельзя просто открыть кошелёк лицом?
🔌 Ключ телефона и ключ блокчейна сделаны под разные стандарты подписи, то есть правила, по которым ключ ставит цифровую подпись, а сеть её проверяет. Это как европейская вилка и американская розетка: обе работают, но друг к другу не подходят. Телефоны подписывают по одному стандарту, биткоин и Ethereum — по другому. Поэтому обычный кошелёк не распознаёт подпись Face ID, и добавить переходник в сейф с одним ключом нельзя.
Если кошелёк всё же предлагает вход по Face ID, значит, переходник у него есть, и чаще всего он бывает одного из двух видов. В первом случае ключ блокчейна делится на части между телефоном и сервером компании, а Face ID открывает только вашу часть. Такие кошельки работают и в биткоине, но подпись и восстановление доступа зависят от того, как устроена схема у конкретной компании. Во втором случае правила записаны прямо в блокчейне, и это смарт-аккаунт.
🤔 Вход по Face ID сам по себе не говорит, кто управляет средствами. Это нужно выяснять в описании кошелька: у кого хранятся ключи или их части и можно ли вывести деньги, если компания-разработчик исчезнет.
Что такое смарт-аккаунт?
Смарт-аккаунт — это кошелёк, который сам является смарт-контрактом, то есть программой в блокчейне. Он хранит не один ключ, а правила: кто подтверждает операции и что делать, если кто-то потерял доступ. Такой подход называется account abstraction (абстракция аккаунта), а его базовый стандарт в Ethereum — ERC-4337. Вместо одного жёстко заданного ключа смарт-аккаунт ведёт список подписантов, то есть ключей, которым разрешено подтверждать операции.
☁️ Здесь и появляется переходник для Face ID. Телефон создаёт passkey, а его открытая часть записывается в контракт как подписант. Ключ, привязанный к защищённому чипу одного телефона, нельзя скопировать, но и потеря телефона означает потерю ключа. Чаще кошельки используют синхронизируемый passkey, который в зашифрованном виде хранится в iCloud Keychain или Google Password Manager и появляется на всех устройствах с тем же аккаунтом. Такой ключ переживёт потерю телефона, но доступ к кошельку теперь зависит и от аккаунта Apple или Google, поэтому защищать его нужно так же серьёзно, как раньше 12 слов.
Подписантов можно добавлять и менять: второй телефон, аппаратный ключ, доверенное лицо. Замок меняют без переезда в новый кошелёк, а для сети это обычная транзакция с комиссией. По данным Banxa, к середине 2026 года в Ethereum и его L2-сетях (надстройках над основной сетью) развёрнуто более 30 млн смарт-аккаунтов.
Массово такие кошельки стали возможны, когда сети Ethereum научились сами дёшево проверять «телефонную» подпись. Сначала это сделали L2-сети, а в декабре 2025 года, с обновлением Fusaka, и основная сеть. До этого проверка шла через дорогие обходные контракты, а теперь подпись по Face ID стала для сети штатной операцией.
Coinbase запустила такой кошелёк в июне 2024 года под названием Coinbase Smart Wallet, с passkey в роли единственного подписанта и без сид-фразы по умолчанию. Сейчас это Base account, куда можно войти через одноразовый код на почту, passkey или фразу восстановления.
⚠️ У смарт-аккаунта может быть несколько ключей, поэтому потеря одного перестаёт быть концом истории. Условие одно: второй ключ нужно добавить заранее.
А если кошелёк у меня уже есть?
Обычный кошелёк в Ethereum можно «прокачать» до смарт-аккаунта без переезда. Такую возможность дал EIP-7702 — стандарт, который вошёл в обновление Ethereum Pectra в мае 2025 года. Он позволяет старому адресу подключить к себе программу смарт-аккаунта. Адрес и средства остаются на месте, а кошелёк получает новые удобства, например несколько действий одной транзакцией или оплату комиссии в другом токене.
Если вернуться к образу сейфа, в него встроили удобную электронику, но замок оставили прежним. MetaMask пишет, что после переключения аккаунт по-прежнему управляется сид-фразой и её всё так же нужно беречь.
В MetaMask режим включается в настройках аккаунта кнопкой «Switch», и так же его можно отключить. MetaMask предлагает переключение только в своём интерфейсе, поэтому запрос «обновить аккаунт», пришедший по ссылке, исходит не от кошелька.
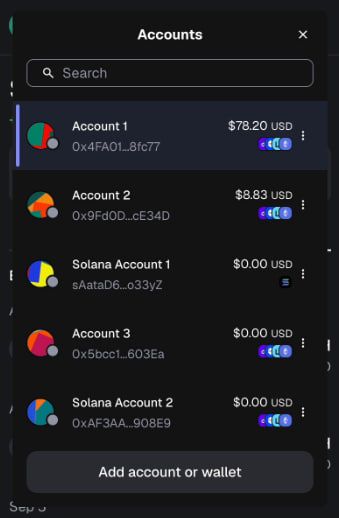
Апгрейд делает старый кошелёк удобнее, но не избавляет от 12 слов.
Исчезнут ли 12 слов?
Нет, 12 слов не исчезнут. В биткоине, где хранится основная часть «старой» крипты, смарт-аккаунтов в таком виде нет, и сама сеть не умеет проверять подпись телефона.
🚨 Там по-прежнему работают:
▪️ сид-фраза;
▪️ аппаратные кошельки;
▪️ мультиподпись — схема, при которой одну операцию подтверждают несколько ключей;
▪️ кошельки с разделённым ключом, о которых шла речь выше.
В новых кошельках слова часто остаются как запасной ключ. В Coinbase, например, можно сгенерировать фразу восстановления в роли резервного подписанта, и если passkey потерян, она позволяет привязать новый.
12 слов перестают быть единственным ключом и становятся одним из нескольких. Хранить их всё равно нужно так же бережно.
Кто вернёт деньги, если что-то пошло не так?
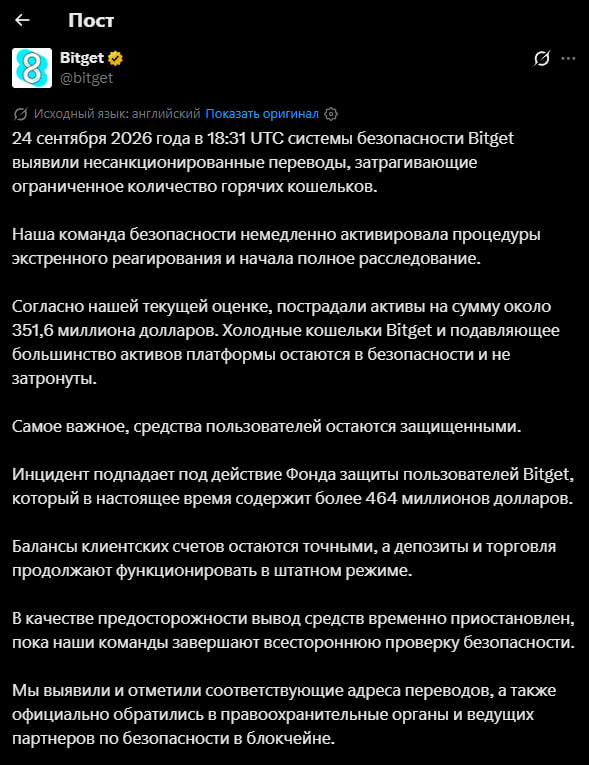
Это зависит от того, кто хранит ключи. На бирже средства лежат у компании, поэтому при взломе отвечает она. 24 сентября 2026 года Bitget обнаружила несанкционированные переводы из горячих и тёплых кошельков примерно на $351,6 млн. По словам CEO Грейси Чен, приватные ключи не украли: атакующие подменили данные транзакций во внутренней системе, и биржа сама их подписала. Убыток покроет фонд защиты пользователей объёмом более $464 млн, вывод средств приостановлен, и срок его открытия биржа не называет. Некастодиальный Bitget Wallet, по заявлению компании, не пострадал, потому что работает на отдельной инфраструктуре.
💸 Компенсация зависит от резервов конкретной биржи. Bybit после взлома на $1,5 млрд в феврале 2025 года, когда пострадал как раз холодный кошелёк, закрыл дыру бридж-кредитами примерно за 72 часа. У другой биржи таких денег может не оказаться.
Случай Bitget полезен и владельцам собственных кошельков. Ключи остались целы, а деньги ушли, потому что система подписала то, что ей подсунули. Passkey защищает от поддельного сайта, но не от вашей собственной подписи. Поэтому перед тем как подтвердить операцию лицом, стоит прочитать, что именно кошелёк предлагает подписать, особенно если это разрешение на списание токенов.
🏦 На бирже вы доверяете компании, в своём кошельке вы сами себе банк. Поэтому до первого пополнения passkey-кошелька стоит:
✅ добавить второй способ входа: запасной passkey, аппаратный ключ или резервную фразу;
✅ проверить восстановление доступа на небольшой сумме;
✅ выяснить, как вывести средства, если компания-разработчик кошелька перестанет работать.