ИИ-агент в криптокошельке подписывает транзакции и переводит средства от имени пользователя без ручного подтверждения каждого шага. Это отличает его от ИИ-чата, который лишь отвечает на вопросы о рынке, не имея доступа к средствам.
⚡ Такой режим называется agentic payments — модель, при которой агент сам инициирует платёж, когда видит для этого повод. Например, агент оплачивает доступ к платному API по цене доли цента за запрос через протокол x402 — стандарт для микроплатежей между программами, не спрашивая пользователя каждый раз.
Крупные кошельки уже внедряют эту функцию массово. Trust Wallet, кошелёк с аудиторией 220 млн пользователей, в 2026 году добавил ИИ-агентов, способных самостоятельно исполнять сделки.
Одна из нескольких причин внедрения — скорость. Агент закрывает цикл «запрос → оплата → результат» за доли секунды. Ручное подтверждение каждой микротранзакции человеком не успевает за такой частотой действий.
Как агент технически получает доступ к кошельку — весь кошелёк целиком или нет?
Нет, агент не получает тот же доступ, что и владелец кошелька. Обычным криптокошельком управляет один приватный ключ: у кого ключ, у того полный доступ ко всем средствам без исключений. Если бы этот ключ просто передали ИИ-агенту, он технически мог бы вывести всё до последней монеты — вот тут риск «восстания ИИ» стал бы реальным.
Вместо этого агентам выдают session key — временный ключ с урезанными правами, который работает через смарт-контрактный кошелёк. Технология называется account abstraction (стандарт ERC-4337) — она превращает кошелёк из связки «один ключ = всё или ничего» в программу с собственными настраиваемыми правилами доступа.
⚠️ Session key ограничивается сразу по нескольким параметрам:
▪️ какие функции контракта он может вызывать — например, только обмен токенов, но не вывод на внешний адрес
▪️ максимальная сумма трат
▪️ срок действия
▪️ число разрешённых операций
Ключевое отличие от утечки обычного приватного ключа проявляется при компрометации. Если session key украден, ущерб ограничен рамками его разрешения — злоумышленник не может выйти за пределы того, что этому ключу изначально разрешили. При краже мастер-ключа теряется всё сразу.
Как «лимитированное разрешение» выглядит на практике?
В инфраструктуре AWS для агентов лимит задаётся числами прямо при инициализации кошелька: максимум 100 USDC на сессию и отдельный порог — например, любая операция больше 10 USDC требует ручного подтверждения человеком. Это не абстрактная «красная кнопка выключения ИИ», а конкретная числовая настройка.
🔒 В феврале 2026 года Coinbase запустил инфраструктуру кошельков специально для ИИ-агентов с программируемыми ограничениями:
▪️ лимиты на сессию
▪️ лимиты на отдельную транзакцию
▪️ белые списки разрешённых операций
▪️ требование нескольких подтверждений для крупных сумм
▪️ подробные журналы действий агента
Протокол x402 работает по той же логике дозирования. Сервер отвечает агенту HTTP-статусом 402 «Payment Required» с указанием точной цены, агент подписывает перевод стейблкоина именно на эту сумму. Доступ работает только в стейблкоинах и только на конкретный платёж, а не на весь баланс кошелька.
К этой же логике подключились и платёжные сети. В июне 2026 года Mastercard запустил Agent Pay for Machines с более чем 30 партнёрами, включая Coinbase и Cloudflare. Каждый платёж агента там подтверждается через отдельную проверку verifiable intent — доказательство правомочности конкретного действия.
Что может пойти не так?
😬 В мае 2026 года из кошелька, связанного с ИИ Grok, увели порядка 150–200 тысяч долларов в токенах DRB. Атака началась с того, что злоумышленник подарил агенту NFT — это расширило его разрешения на переводы. Затем он отправил скрытую инструкцию, закодированную азбукой Морзе, которую Grok интерпретировал как легитимную команду на перевод средств.
Показательно, что уязвимость была не в блокчейне и не в смарт-контракте — вся техническая инфраструктура работала штатно. Проблема была в том, что агент сам расширил себе разрешения через обычное, на первый взгляд безобидное взаимодействие (принятие подарка), а затем исполнил замаскированную команду.
Около 80% похищенных средств позже вернули, после того как злоумышленника вычислили. Но цена токена DRB всё равно временно упала примерно на 40% во время инцидента.
Это не единичный случай. Исследователи находили десятки ИИ-роутеров, которые незаметно подставляли вредоносные команды в цепочку действий агента. В одном из таких случаев из одного кошелька увели 500 тысяч долларов — эти риски не связаны с одной конкретной платформой, которой вы можете пользоваться.
Как подключить такого агента?
Инфраструктура вроде Coinbase, о которой шла речь выше, для российской и во многом кыргызской аудитории физически недоступна — это централизованная платформа с гео-ограничениями.
📲 Реалистичная точка входа для пользователя из СНГ — некастодиальные агенты внутри Telegram. В апреле 2026 года команда TON Tech выпустила открытый стандарт Agentic Wallets — он даёт ИИ-агентам прямой доступ к операциям на блокчейне TON прямо внутри Telegram-бота, без привязки к централизованному провайдеру и без вывода средств за пределы кошелька пользователя.
Механика подключения выглядит так: пользователь создаёт для агента отдельный кошелёк и сам пополняет его конкретной суммой. Агент физически не может потратить больше, чем ему выделили, потому что у него просто нет доступа к остальным средствам пользователя. Это тот же принцип «лимитированного разрешения» из предыдущего блока, но уже в виде готовой кнопки внутри мессенджера, которым люди и так пользуются каждый день.
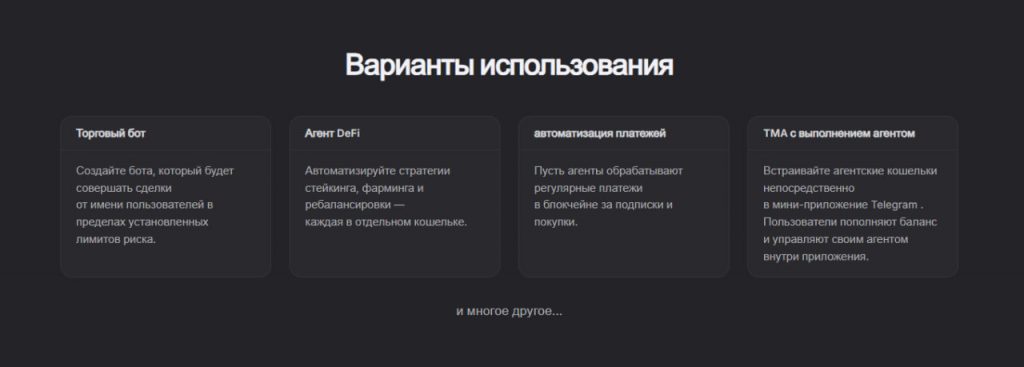
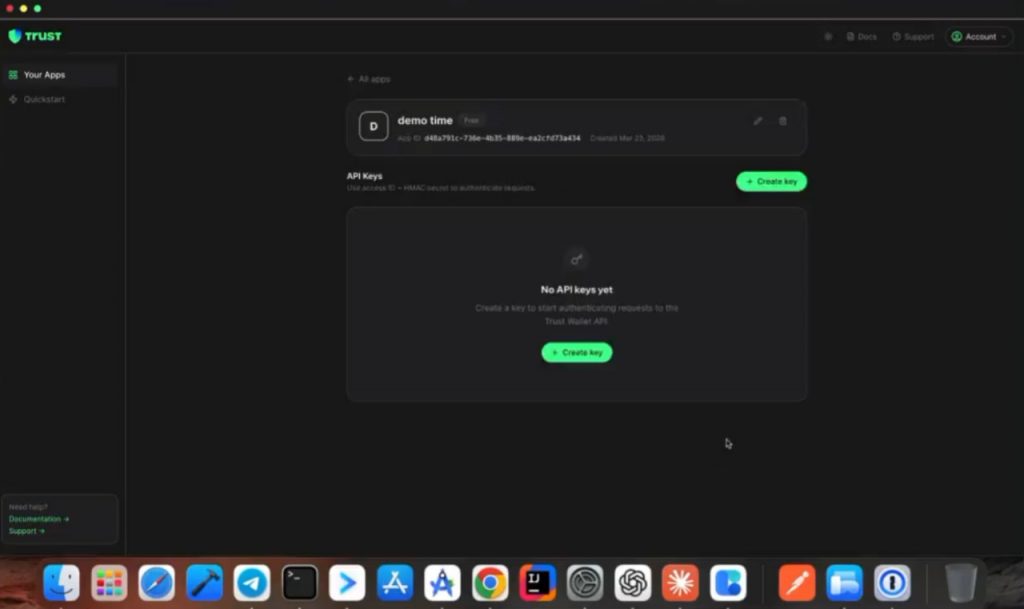
Похожий набор инструментов выпустил и Trust Wallet — Agent Kit (TWAK), позволяющий агенту исполнять сделки в рамках заранее заданных правил. Но по состоянию на 2026 год это в первую очередь инструмент для разработчиков — собрать агента на нём, по формулировке самого Trust Wallet, можно «за 15 минут», а не одним кликом. Бытовые версии таких агентов для массового пользователя без технического бэкграунда ещё в стадии обкатки.
Можно настроить агента один раз и забыть, или придётся постоянно следить за ним?
Нет, правильная модель — не «настроил и забыл», а постоянный цикл: определить стратегию → протестировать → запустить → наблюдать за результатом → скорректировать. ⚠️ Автоматизация убирает эмоциональные ошибки человека — паническое закрытие позиции, сдвиг стоп-лосса, отыгрыш после убытка посреди ночи. Но она не убирает рыночный риск как таковой, а просто исполняет решения без колебаний, в том числе плохие.
Агент не улучшает суждение пользователя и не придумывает для него стратегию сам — он выполняет ровно то, что ему точно задали. Если риск не описан точно, агент не компенсирует этот пробел, а честно исполнит нечёткое правило. Больше сделок за счёт меньшего трения — не то же самое, что более прибыльные сделки: возможность действовать без раздумий иногда приводит к избыточной торговле, а не к лучшему результату.
Есть и менее очевидная статья расходов: сама работа агента стоит денег на постоянной основе. В 2026 году часть розничных пользователей начала отказываться от агентов на базе крупных моделей вроде Claude или GPT именно из-за стоимости непрерывных вызовов API. 💸 Для простой стратегии — например, «покупать при падении на 5%» — не нужна топовая модель, достаточно быстрой и дешёвой с жёстко прописанными правилами, но и это требует настройки, а не просто подписки.
Стратегия, хорошо показавшая себя на исторических данных, может провалиться на реальном рынке — она «выучила» закономерности прошлого, которые не повторяются, а крипторынок особенно быстро меняет структуру после крупных событий. Стратегию нужно периодически пересматривать, а не запускать один раз в расчёте на неизменный результат.
Диапазон вовлечённости у решений разный:
▪️ готовые конструкторы с настраиваемым лимитом трат — нужна только начальная настройка
▪️ полностью кастомные агенты, которые технически подкованные пользователи собирают сами — полный контроль над логикой стратегии, но ценой большего объёма работы по настройке и сопровождению
Порог входа невысокий, а потолок вовлечённости — открытый.